

加密研究机构 Alloc Init 提出一套名为“Shielded Bitcoin”的方案,试图在不进行软分叉的情况下,为比特币加入类似 Zcash 的隐私转账能力。按照论文设计,这套系统可隐藏转账金额、发送方、接收方,以及与历史已花费资金之间的关联。
不改比特币共识层
论文由 Clara Shikhelman、Mikhail Komarov 和 Aleksei Moskvin 发布。研究人员称,这一方案的目标,是在不修改比特币底层共识规则的前提下,提升用户的链上隐私。
与直接把隐私验证交给矿工不同,这套设计把比特币视为“发布和排序层”。也就是说,交易记录仍借助比特币网络发布,但隐私系统本身的状态维护和有效性检查,将由独立软件完成。
依赖索引器验证证明
根据方案说明,链下的索引器需要负责验证零知识证明、检查资金是否被重复花费,并重建整个隐私系统的状态。
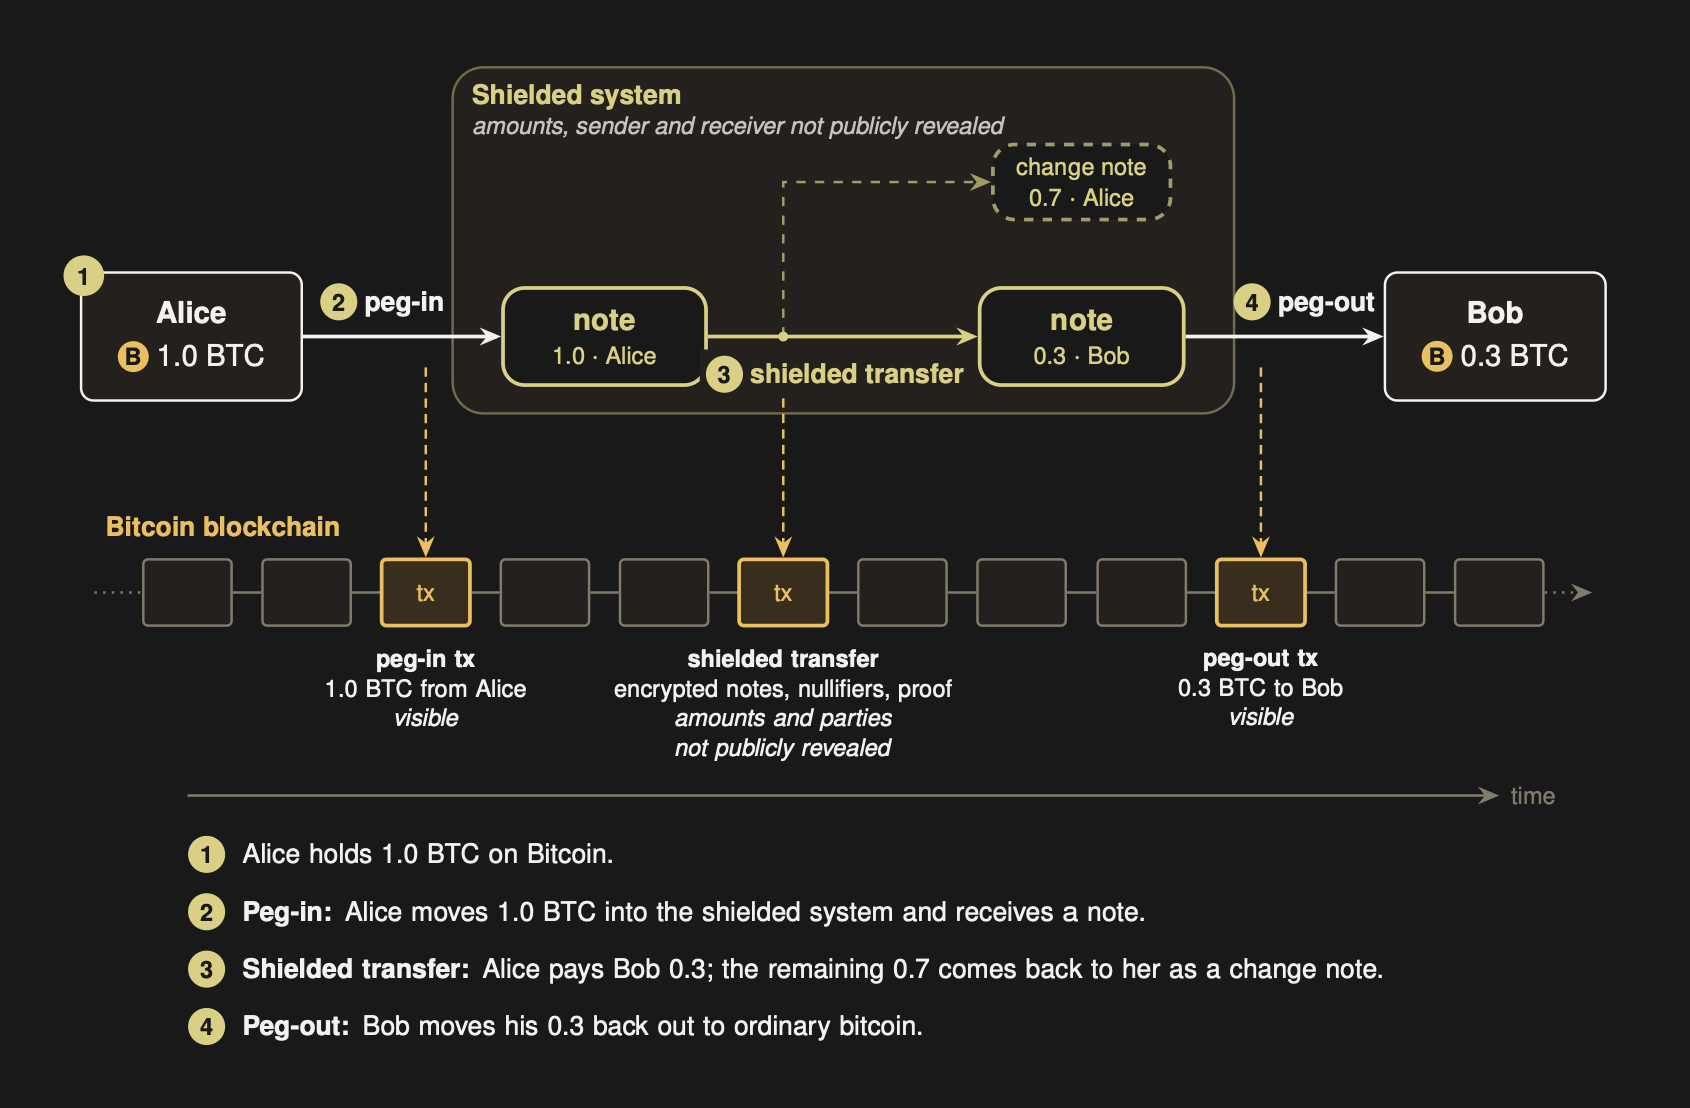
- 用加密票据表示资金
- 用公开的 nullifier 标记票据已被花费
- 用零知识证明证明交易有效
不同之处在于,Shielded Bitcoin 不会像 Zcash 那样运行独立区块链,也不自带新的共识机制。
匿名集规模引发讨论
方案公布后,业内反应不一。开发者 Vadim Zavodil 在 X 上质疑称,这套隐私技术栈中相当一部分内容,Zcash 早已实现。相比之下,一个新启动的隐私池在早期缺少足够大的匿名集,实际隐私效果可能有限。
研究人员在配套说明中也承认,大额存入并不等于形成足够大的匿名集。如果大部分票据由少数参与者创建,或者钱包行为特征过于明显,外部观察者仍可能缩小不同转账之间的关联范围。
抗量子能力也被提及
后量子密码公司 Pauli Group 创始人 Pierre-Luc Dallaire-Demers 则提出另一项问题。他认为,这一构造有一定新意,但“完全不具备抗量子能力”。随后他表示,如果未来比特币采用后量子签名方案,他正在研究完整的后量子版本可能如何实现。
不过,也有支持声音。Zerocash 论文联合作者、StarkWare 首席执行官 Eli Ben-Sasson 表示,Zerocash 最初的设想本就包括把隐私能力带到比特币。他称自己尚未完整阅读这篇新论文,但希望看到基于零知识证明的隐私与扩展性方案,最终能在比特币底层落地。