

使用AI服务通常要先注册账户、绑定支付方式、取得API密钥。密钥不仅用来扣费,也把每次调用串回同一个身份。以太坊基金会10月1日介绍了zkAPI:用户先向以太坊上的合约存入额度,再用零知识证明换取有金额上限的短期使用凭证,让计费方验证“这笔调用有钱可付”,却不必知道是谁存的钱。基金会说,Open Anonymity Project与其共同完成了客户端、服务端和合约,项目已在以太坊主网上运行。这是一个可用的实现,并不意味着主流AI服务商已普遍接入。
zkAPI切中的问题很具体。传统API密钥等于一条稳定的索引,服务商可能据此把多年提示词、消费额度和支付账户放在同一个画像中。对研究健康、财务或商业机密的人,账单与请求之间的关联本身就敏感。完全改成每次链上支付又可能慢、贵且公开可追踪。zkAPI试图把一次链上存款与很多次离线调用分开,关键不是“用区块链支付AI”,而是尽量不让支付轨迹和内容轨迹自然合并。
一次存款,换来多次有上限的短期调用
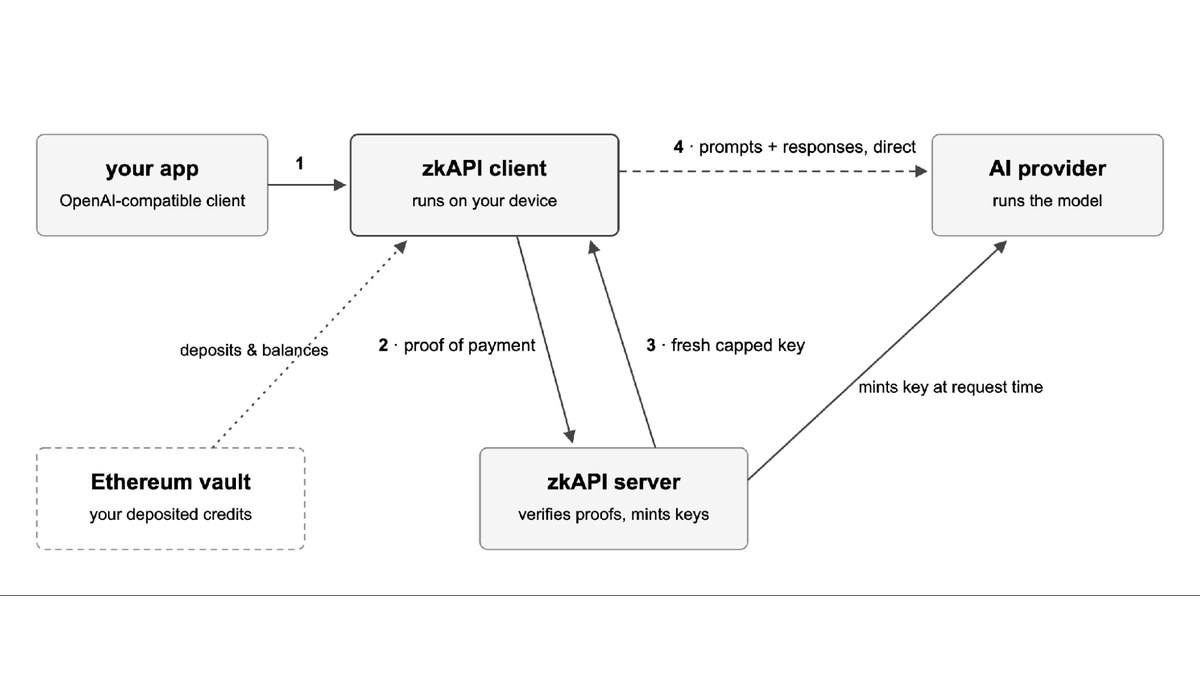
根据基金会说明,用户把资产存入以太坊金库合约后,会获得私有票据。客户端为某次消费或一段会话生成证明,服务端只验证票据确实有可用额度且没有重复花费,不要求看见对应的存款身份。证明通过后,服务端创建短期、带金额上限的密钥,保留在用户设备内存中。应用以这个密钥向AI服务商发送提示词,计费结束再凭用量收据从私有余额扣除实际消耗。
机制中有两个重要的反作弊部件。存款承诺放进Merkle树,证明可以说明某张票据属于有效集合,却不指出具体是哪一次存款;每次花费还生成不可逆的空值标记,防止同一额度重复使用。技术细节对普通读者不必逐项背诵,但应明白它们服务于两项目标:让欠费和双花难以通过,又尽量不给验证者一条稳定的身份线索。
基金会同时提供两种运行方式。较严格的模式中,用户本地客户端直接与模型提供方通信,支付中介看到有效额度和总消耗,不看提示词;模型提供方自然仍会看到自己要处理的提示词和回答,只是不必由支付层告知付款者身份。较简单的代理模式由zkAPI服务器转发请求,部署容易一些,但中继就会看到流量。把两者混成“所有参与方都看不到内容”,会误导用户对隐私边界的判断。
所谓匿名也有现实边界。如果用户在提示词里写出姓名、反复提交可识别的项目文件,模型服务商仍可能从内容识别或关联会话。链上资金的进入和退出交易依旧公开,使用者的网络位置与设备安全也不是零知识证明自动解决的。基金会谈的是支付身份与调用记录的关联减弱,不是承诺在任何情况下都绝对不可追踪。隐私工具越强调密码学保证,报道越需要同时说清它没有覆盖什么。
从技术演示走向服务,还差运营这一关
项目已经公布主网金库与实现代码,并称客户端可为兼容OpenAI或Ollama接口的应用提供本地网关。这说明开发者有材料可以试用、审查和构建,但不能推断所有商业模型都接受这种结算。要进入大规模生产,还要解决服务商如何认可用量收据、何时结算、滥用请求怎样封禁、客户支持如何处理,以及合约和客户端的安全审计等问题。匿名支付削弱了常规账户识别,反欺诈规则也得重新设计。
用户资产放在合约而不是某家中介账户,是方案的一项核心承诺。基金会称即便zkAPI服务器消失,用户仍可通过合约关闭余额并退出。但“合约允许退出”不代表普通用户在任何网络拥堵或钱包丢失情形下都能无障碍拿回资金;私钥管理和链上交易费用仍是使用门槛。这些摩擦决定它可能先吸引对隐私要求高的开发者,而不一定立刻取代所有传统API账号。
这个项目真正有意思的地方,是把支付认证从“你是谁”改写成“这次使用有额度吗”。若未来服务商愿意接入,AI接口之外的按量计费服务也可能采用类似思路。但目前可确认的里程碑是主网实现、公开设计与试用路径,非全行业标准形成。zkAPI为隐私与可计费之间提供了一种工程答案;它是否可靠、是否好用,仍要由实际集成、审计和长期运营来检验。
资料来源:以太坊基金会《Introducing zkAPI: private usage credits for any API》,2026年10月1日,https://blog.ethereum.org/en/2026/10/01/introducing-zkapi