

交易所于9月24日18:31 UTC首次发现未经授权的转账。Bitget在其官方安全更新中表示,后续链上追踪发现 Zcash 和 Tron 上还有更多受影响资产,使确认金额增加约 3590 万美元。Bitget 强调,这一更高数字反映的是对最初入侵事件更完整的核算,而不是第二次攻击。
这一修正使该事件成为截至目前 2026 年公开报道中规模最大的加密货币盗窃案。
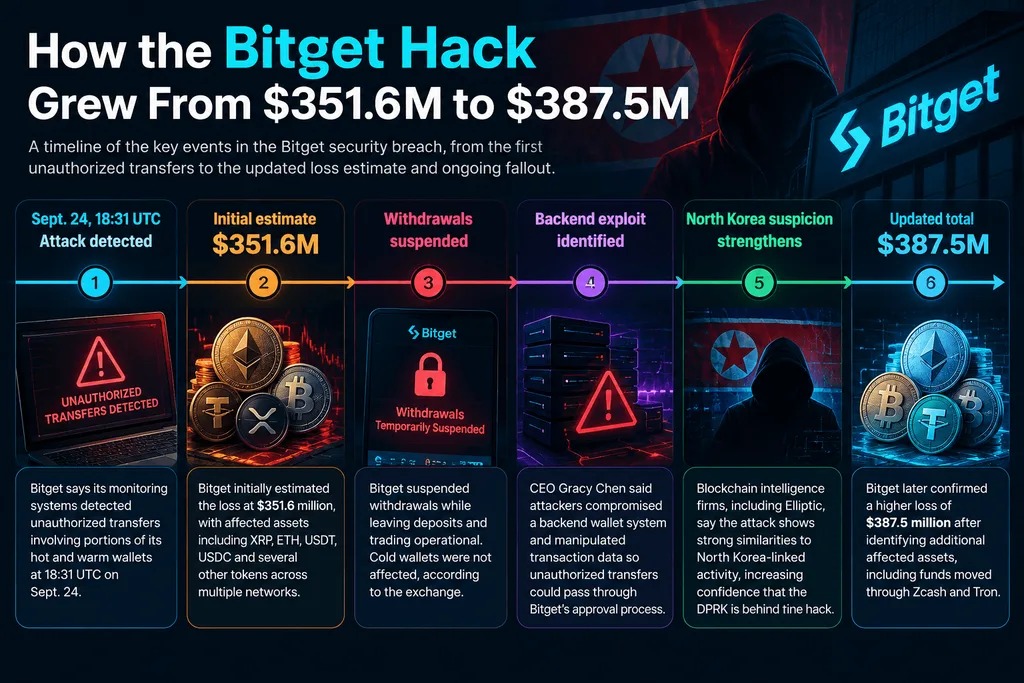
Bitget 黑客事件如何展开
9月24日 18:31 UTC——发现未经授权的转账。Bitget 表示,其监控系统发现涉及部分热钱包和温钱包基础设施的异常转账。交易所最初估计损失为 3.516 亿美元,并暂停提现,但仍允许充值和交易。公司称冷钱包未受影响。
数小时后——提现冻结开始。用户仍可继续交易,但在 Bitget 审查其钱包基础设施期间,资产无法提现。交易所表示,其超过 4.64 亿美元的用户保护基金足以覆盖最初损失。
Coinpaper 对此次入侵的首次报道,重点关注了一个正在浮现的问题:是否是朝鲜黑客所为。
9月25日——攻击方式变得更清晰。首席执行官 Gracy Chen 表示,攻击者似乎入侵了后端钱包系统,并篡改交易数据,使未经授权的转账能够通过 Bitget 的审批流程。公司称,私钥本身并未被盗。
9月25日——损失估计升至 3.875 亿美元。Bitget 补入了最初分类中遗漏的资产,包括通过 Zcash 和 Tron 转移的资金。受影响资产包括 XRP、ETH、USDT、USDC、ZEC、BNB、AVAX 和 TRX,分布在多个网络上。
为何怀疑与朝鲜有关
Bitget 尚未最终确认攻击者身份。
不过,区块链情报公司 Elliptic 表示,基于与此前被归因于朝鲜的活动存在基础设施重叠,以及攻击模式相似,此次入侵极有可能与朝鲜有关。Elliptic 估计,这起事件使 2026 年疑似朝鲜相关的加密货币盗窃总额超过 10 亿美元。
这将延续此前已经显现的模式。在与朝鲜有关的 Bybit 黑客事件之后,攻击者使用了数千个地址和跨链转移来增加资产追回难度。
提现冻结如今成了用户更关心的问题
对客户而言,眼下最直接的问题已不再是被盗金额,而是提现何时恢复。
Bitget 表示,漏洞已经被识别并修复,不会再发生进一步的未经授权转账,Mandiant 和 SlowMist 正协助调查。公司还推出了恢复赏金计划,对成功冻结或追回资金的合格贡献者提供 5% 奖励。
交易所称,用户余额保持完整,保护基金可以吸收损失。
这一说法现在将接受实际运营检验。下一个节点不是再更新一次被盗金额,而是 Bitget 能否顺利重开提现,同时不引发流动性紧张或新的安全担忧。
与 Bybit 的对比很有参考意义。在其规模更大的 2025 年漏洞事件后,Bybit 保持提现运行,随后重建了储备,而 Coinpaper 也持续追踪了这起 14 亿美元盗窃案如何重塑交易所安全。
Emir Abyazov
Coinpaper 主编,负责扩展数据驱动的编辑运营、SEO 导向的发现机制,以及覆盖加密、AI 和金融科技领域、以受众为先的叙事。