

在一场大规模互联网安全危机中,Web3 市场的主要参与者展开了协调行动,向投资者传递信息。今天,Trust Wallet 加密钱包团队正式表示,在关键 PHP Shell 漏洞及其潜在后果面前,其基础设施完全安全,从而平息了不断升温的猜测。
前一天,也就是 10 月 21 日,美国国家安全局网络安全部门(NSA Cyber)向使用 PHP 的组织发布紧急警告。PHP 核心中发现了两处严重漏洞,分别是 CVE-2026-109618 和 CVE-2026-109619,攻击者可在无需认证的情况下远程在服务器上执行任意代码(unauthenticated RCE)。
由于相当一部分传统互联网运行在 PHP 上,包括 WordPress 平台以及使用 PHP-FPM 的系统,数以百万计的网站资源都面临风险。PHP 开发者随后迅速发布了安全补丁,版本包括 8.5.12、8.4.27、8.3.36 和 8.2.35,但这场恐慌也波及加密货币行业,因为用户对任何基础设施风险都非常敏感,也担心这场危机可能产生连锁反应。
开发者称恐慌没有必要
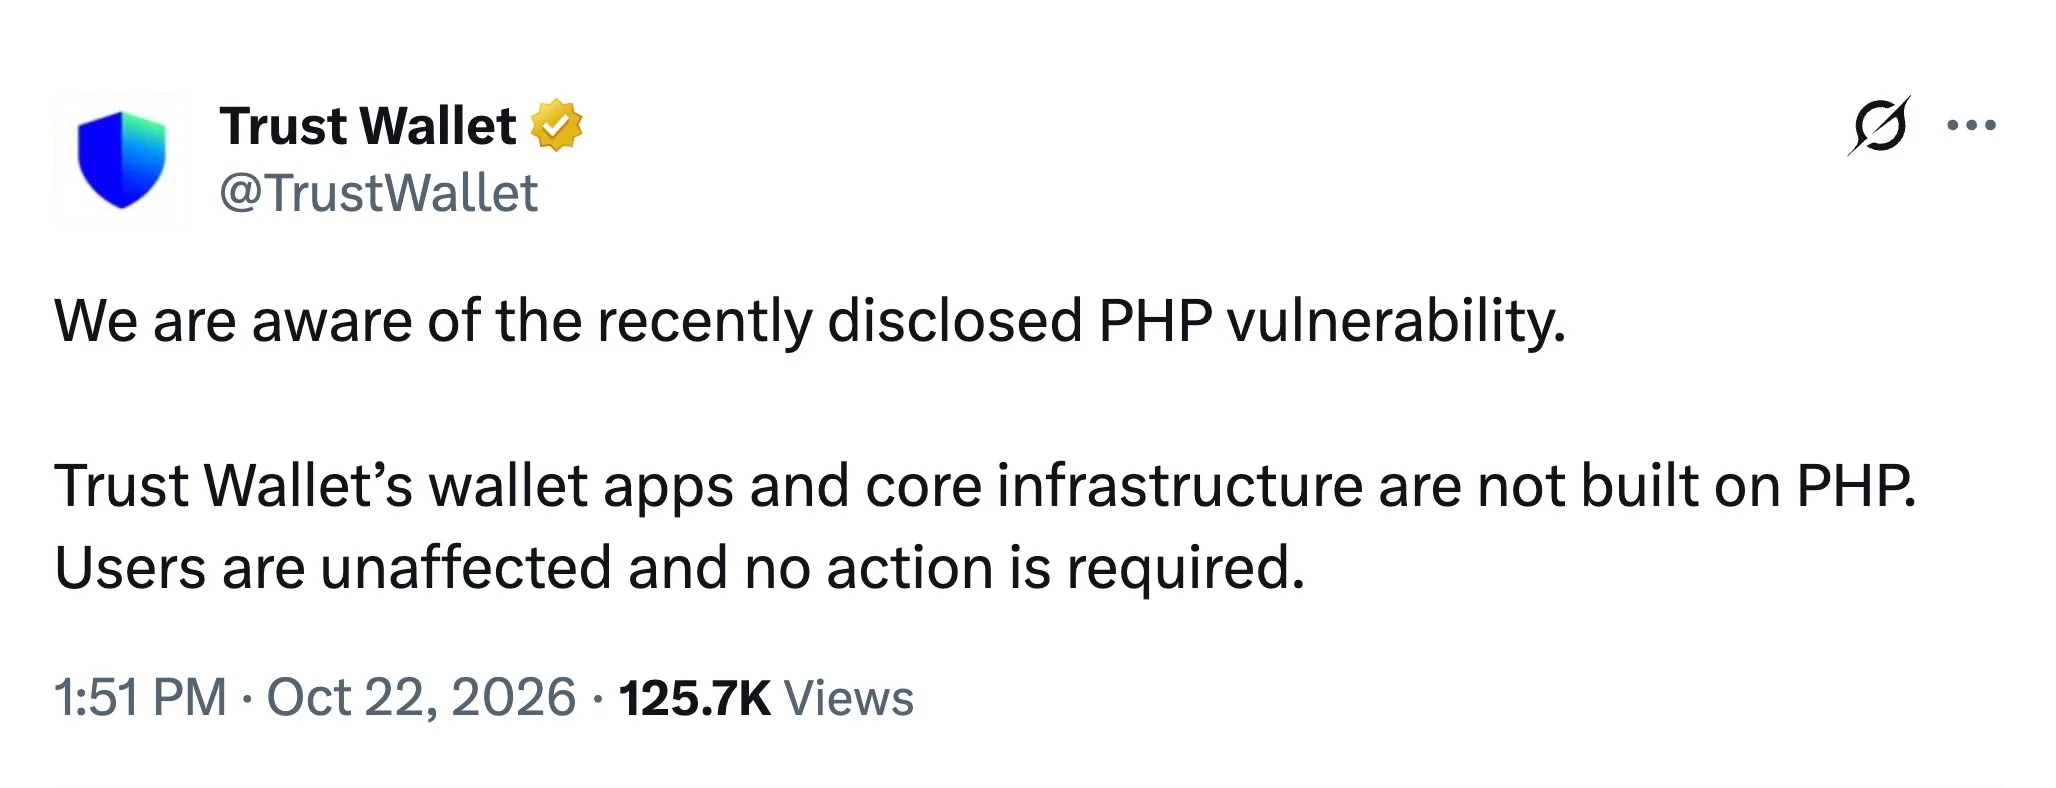
为阻止谣言扩散,并彻底消除围绕这一漏洞的猜测,Trust Wallet 在 X 上发布了官方声明。帖子中,团队直接表示,其应用和关键基础设施与 PHP 无关,因此这一事件不会以任何方式影响钱包客户。
该公司表示,由于去中心化钱包的技术栈与 PHP 架构相互隔离,这一举措属于预防性说明。此前,BNB Chain 和去中心化交易所 PancakeSwap 的代表也曾发布类似声明,称其生态系统中不存在 PHP。
币安创始人赵长鹏(CZ)也注意到了这一情况,并发布了一系列帖子。他强调,大多数项目至少应该发布此类确认,因为在全球 IT 故障期间保持沉默只会滋生错误传言,并在用户中引发恐慌。
“没有任何加密钱包能做到 100% 安全。没有任何软件是没有漏洞的。没有任何技术能做到 100% 安全。你做的每件事都有风险。不作为也有风险。总会出现问题、挫折和需要解决的难题。保持更新。管理风险。解决问题。”——CZ 🔶 BNB (@cz_binance) 2026 年 10 月 22 日
目前,对加密货币持有者而言,唯一的威胁仍可能是网络钓鱼者趁着这起漏洞新闻背景,发送恶意的“安全更新”。