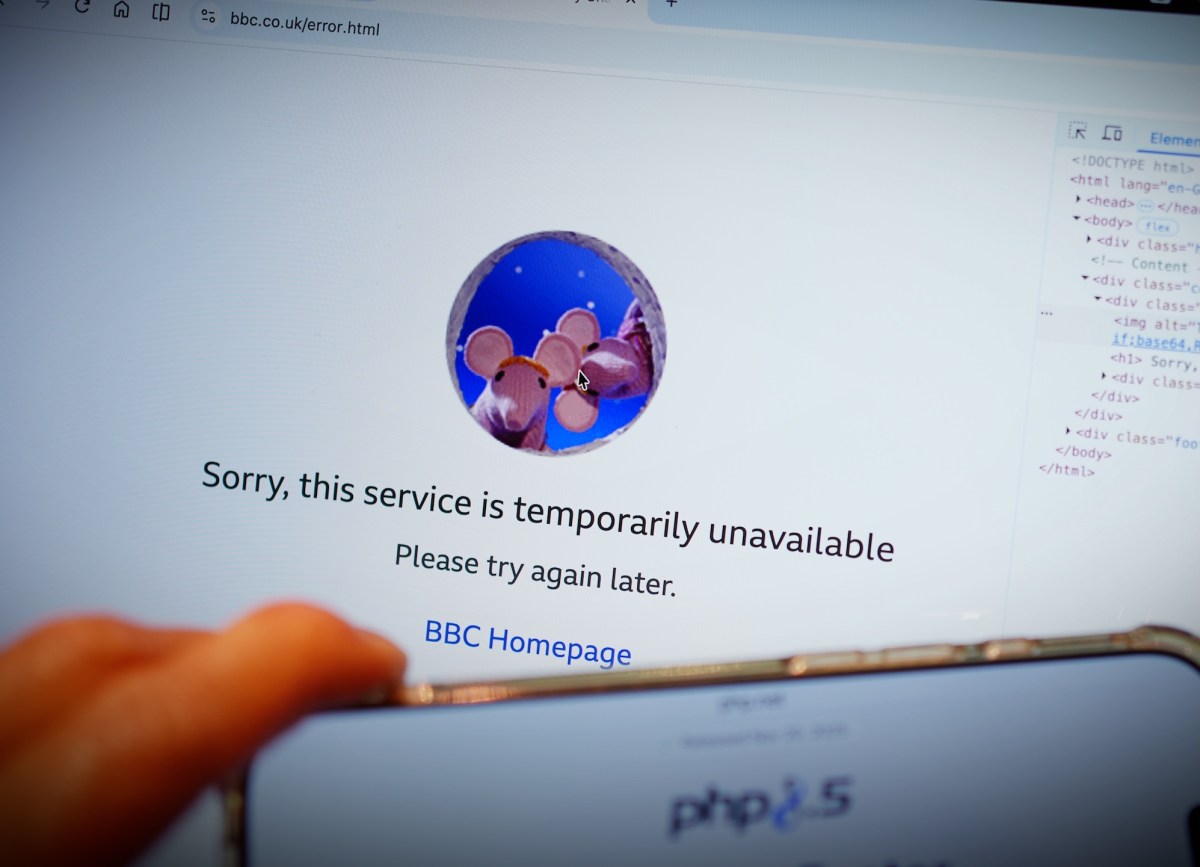


美国网络安全机构 CISA 已确认,黑客正在积极利用广泛使用的 PHP Web 软件中的两个严重安全漏洞,并已下令美国政府内的民用联邦机构在未来三天内修复系统。
这项紧急补丁警告发布不到一周前,长期存在的 PHP Web 编程语言维护方刚刚推出了针对这两个漏洞的修复程序。这些漏洞允许黑客无需密码即可通过互联网远程入侵存在漏洞的系统。报道称,PHP 软件被约 70% 的面向 Web 的服务器使用,使大量网站和应用面临风险。漏洞严重程度之高,已促使一些政府和大型公司将网站下线以进行修复。
尽管这些漏洞被评为“严重”,意味着一旦被利用可能造成重大损害,但安全研究人员表示,最初要开发出可用的攻击手段并不容易——但并非不可能。如今确认存在真实攻击,给各类机构带来了更大压力,要求其尽快修补系统,以防止恶意入侵、服务中断和数据泄露。
CISA 在周一的声明中没有提供是谁在利用这些漏洞的细节,但其声明发布前不久,安全研究人员曾表示,他们发现了 PHP 漏洞正在被利用的证据。
这些被称为 PHP2Shell 的漏洞利用的是软件中多年未被发现的缺陷。它们最初是在两年前被发现的,但负责维护该软件的非营利基金会当时表示,黑客没有实际可行的方法利用这些漏洞,因此一直没有修补。直到今年早些时候,安全研究公司 Calif 的研究人员在一款 AI 模型的帮助下,找到了利用这两个长期潜伏漏洞的方法。
PHP 中的这两个漏洞,只是无数尚未被发现,或多年被搁置优先级的漏洞中的一部分;随着 AI 模型在发现和利用漏洞方面能力提升,包括通过串联多个缺陷,这些漏洞如今也带来了风险。
PHP 是众多老旧 Web 技术之一,它们支撑着互联网和现代技术的运行,但多年来一直资源和资金不足,这使得像 PHP 这样的开源项目很难负担安全审查,而这些审查本可能更早发现漏洞。