

多伦多大学一个研究监控和数字权利滥用的实验室周四发布新报告称,一家名为 Discover-Tech 的以色列公司允许间谍软件制造商利用其广告平台,针对世界上几乎任何地方的特定个人或设备投放间谍软件,这些软件能够在不被察觉的情况下窃取数据。
Citizen Lab 表示,至少有两家“零点击”间谍软件制造商 Candiru 和 Bindecy 使用了 Discover-Tech 的平台来锁定目标。这两家公司都提供监控产品,能够在受害者无需打开消息或点击链接的情况下感染设备。
研究人员发现,其中一次攻击影响了媒体机构半岛电视台至少45台 Windows 电脑。这些设备显然在2024年和2025年通过 Candiru 的间谍软件遭到入侵,方式是先接触到含有恶意代码的在线广告。
Citizen Lab 表示,目前尚不清楚这些攻击背后是哪些政府,但称这是首次确认由政府支持的“零点击”间谍软件攻击通过在线广告投放,这可能使全球大量设备面临被锁定和入侵的风险。
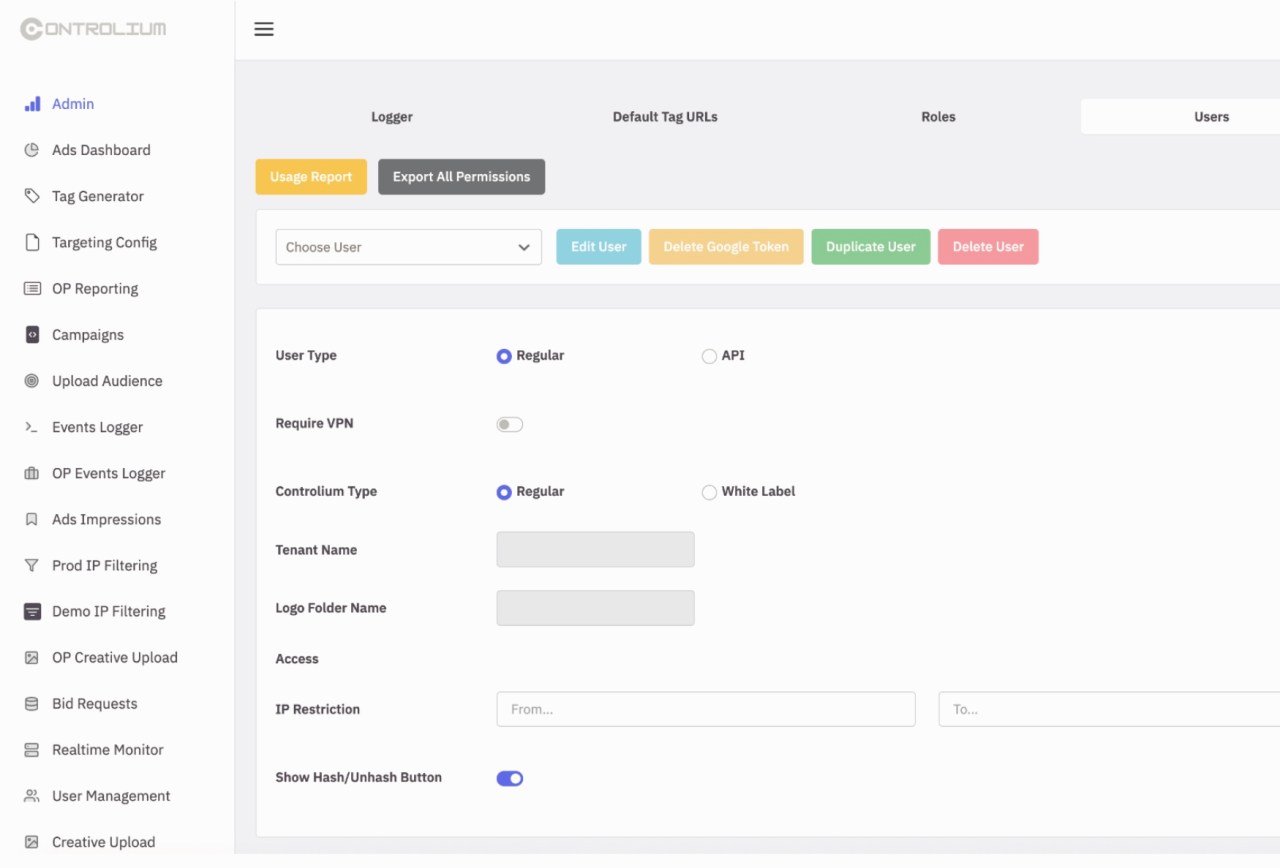
研究人员说,Discover-Tech 的平台名为 Controlium,公司称其源代码的一部分暴露在登录页面上,使研究人员无需登录就能重建其基于网页的控制面板仪表盘。研究人员称,该网页仪表盘“似乎专门设计用于让他们在广告旁边向单个目标用户推送恶意内容”。
Citizen Lab 还发现,Discover-Tech 网站上有一部分可公开访问,研究人员无需密码就能下载 Controlium 仪表盘的大量用户登录记录。其中一些登录信息属于至少两名间谍软件制造商 Candiru 的员工,以及 Bindecy 的一些员工。
Citizen Lab 的 Marczak 表示,Discover-Tech“肯定只是冰山一角”,并敦促人们采取防御措施。
半岛电视台没有回应有关这些黑客攻击的置评请求。Discover-Tech 也没有回应,Candiru 的母公司 Integrity Labs 也未能联系上置评。