要点
- XRPL绕过标准投票流程,修复关键安全问题
- 超过80%的受信任验证者立即升级
- 紧急响应引发对去中心化治理的质疑
XRP Ledger开发者正在为一项不同寻常的安全决定辩护:他们在部署一项关键协议修复时,没有等待网络标准的两周验证者批准流程。
这次紧急更新于9月25日发布,修复了一个已有11年历史的漏洞。该漏洞可能允许攻击者制造超出这款加密货币既定供应上限的可花费XRP。尽管调查人员没有发现任何被利用的证据,但消除这一威胁所采用的方式,引发了关于去中心化网络在紧急情况下应如何应对的争论。
为什么XRP Ledger跳过了两周验证者投票
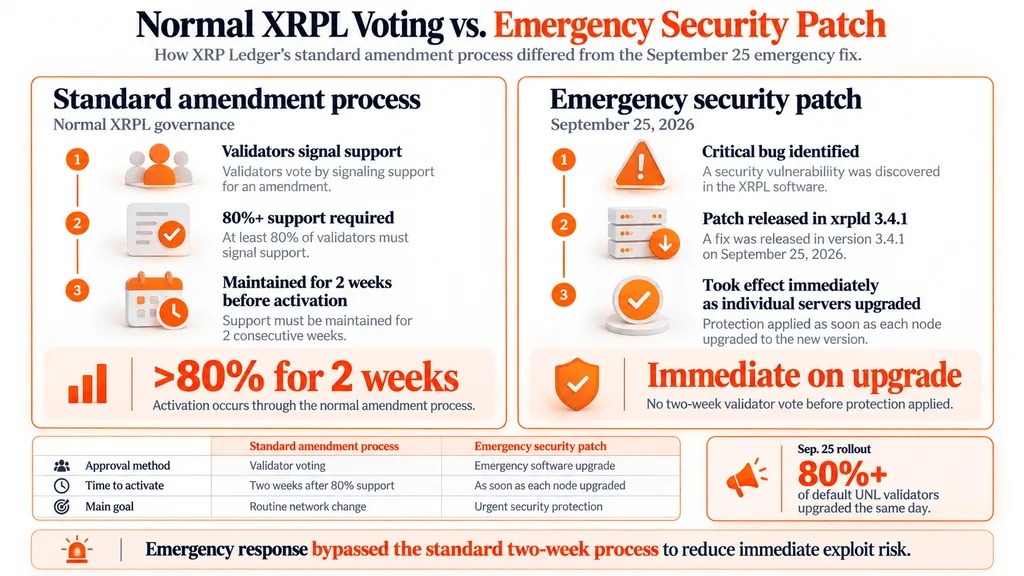
按照XRPL的正常治理框架,任何影响交易处理的变更,必须先获得受信任验证者中超过80%的支持,并连续两周保持这一支持率,才能激活。
9月的安全补丁则走了不同的流程。
根据官方漏洞报告,这一修复在每台服务器升级到xrpld 3.4.1后立即生效,而不是通过已批准的修正案同步激活。
开发者表示,XRP供应漏洞的严重性使正常流程过于危险。如果在漫长的投票期内发布补丁、同时让漏洞继续可被利用,攻击者可能会获得足够信息来复现该漏洞。
底层问题涉及支付引擎中的整数溢出。经过特殊构造的交易可能导致系统记入的XRP多于发送方实际支付的数量,从而潜在地生成新的代币。
研究人员将这一脆弱代码追溯到2015年,但没有发现它在公共网络上被利用的证据。
紧急修复带来暂时的共识风险
这一决定并非没有技术后果。
通常情况下,修正案会在兼容服务器上同时激活,确保验证者采用相同的交易规则。此次紧急更新则在短时间内造成了一个过渡期:升级后的服务器会拒绝某些恶意交易,而旧版本服务器可能仍会接受这些交易。
如果攻击者在足够多的验证者升级前试图利用该漏洞,这种分歧理论上可能中断账本验证。
不过,快速推进降低了这种暴露风险。根据开发团队披露,截至9月25日,默认Unique Node List上的运营者中,超过80%已经安装了3.4.1版本。
这一应对方式不同于另一项单独的Batch安全修复;后者遵循正常修正案流程,并于10月9日激活。
紧急补丁是否挑战了XRP Ledger的去中心化?
这一事件引发了关于在严重网络紧急情况下,开发者和验证者运营者应拥有多大权限的疑问。
批评主要集中在安全敏感源代码公开之前,软件已被临时分发这一点上。支持者则认为,必须立即协调,才能防止攻击者利用已披露的弱点。
XRPL Foundation否认了运营者被迫安装更新的说法,并强调验证者是自行决定是否升级。
与此同时,未来的XRPL借贷升级仍在按正常投票流程推进,这表明常规协议变更仍然需要验证者持续支持。
开发者坚持认为,绕过修正案应只用于极其严重的安全威胁,而不应成为网络治理的标准替代方案。
对于XRP持有者来说,眼前的担忧已经得到解决:漏洞已被修补,调查人员也报告称没有已知的被利用情况。更长远的问题在于,XRPL如何在保持去中心化决策的同时,足够迅速地应对未来的关键威胁。
Marcus Hale
Marcus Hale是一名加密货币和金融市场撰稿人,报道比特币、以太坊、数字资产、监管、ETF以及机构采用等主题。他的作品聚焦市场驱动事件、投资者趋势以及塑造加密经济的更广泛力量。