要点
- 谷歌的 Willow 处理器将特定量子错误减少了 40 倍
- 新的研究进一步推动了容错量子计算的发展
- 比特币的密码学防御在当前机器下仍然安全
谷歌表示,已使用其 Willow 处理器将量子计算错误减少了 40 倍,这标志着朝着能够执行计算、并最终可能威胁比特币密码学的机器迈出了重要一步。
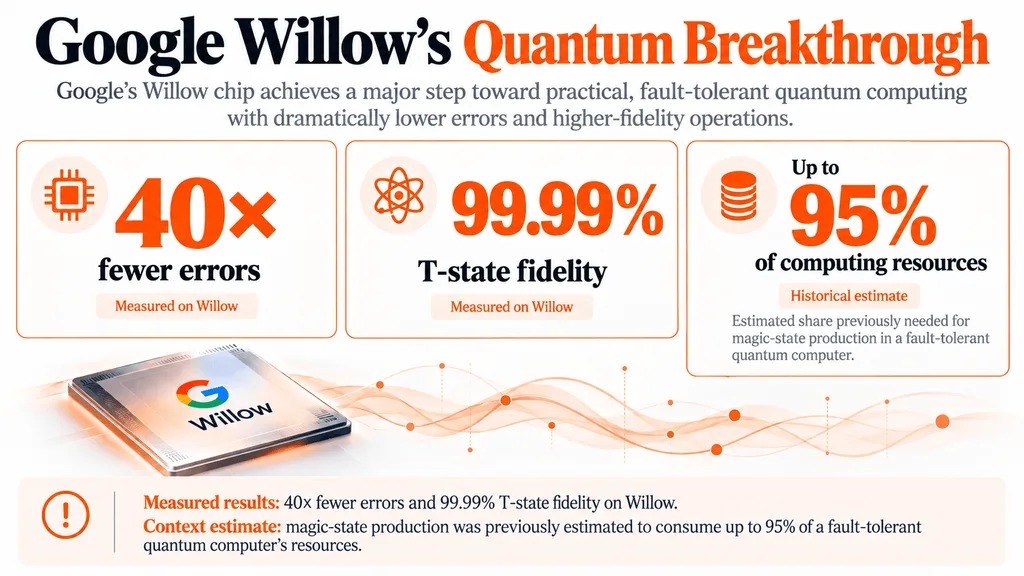
谷歌于 10 月 15 日宣布了这一突破,称其对专门准备的量子态实现了 99.99% 的逻辑保真度。该成果解决了一个长期限制强大、可纠错量子计算机发展的主要技术障碍。
不过,这一结果并不意味着谷歌今天就能破解比特币加密。相反,它引发了一个问题:在所谓的 Q-Day 到来之前,研究人员究竟还能多快克服剩余障碍。Q-Day 指的是足够先进的量子计算机可能危及广泛使用的公钥密码学的时点。
谷歌的 Willow 芯片如何将量子错误减少 40 倍
根据谷歌的官方研究公告,公司已在 Willow 量子处理器上成功演示了一种名为 magic state cultivation 的技术。
量子计算机依赖极其脆弱的量子态,这些状态在计算过程中容易出错。纠正这些错误需要额外的计算资源,因此系统很难扩展到实验应用之外。
谷歌的新技术针对的是这一过程中特别昂贵的一部分:创建复杂量子运算所需的高质量量子态。
此前的估算显示,生成这些量子态可能会消耗一台容错量子计算机高达 95% 的容量,留给实际计算的硬件相对有限。
谷歌称,Willow 将所制备量子态中的错误率较未培养基线大约降低了 40 倍,报告的保真度达到 99.99%。
这并不代表整体计算性能提升了 40 倍。实验同时也显示,只有约 8% 的制备尝试被保留下来,说明工程挑战仍然十分严峻。
谷歌的突破会让比特币的 Q-Day 更近吗?
将这一进展与谷歌关于攻击区块链密码学所需资源的另一项研究对比,比特币面临的意义会更清楚。
在一篇 2026 年的研究论文中,谷歌研究人员估计,破解 256 位椭圆曲线密码学,理论上可能只需要少于 1200 个逻辑量子比特和 9000 万个 Toffoli 门,使用的是其中一种提出的电路设计。
另一种设计则需要少于 1450 个逻辑量子比特和 7000 万个这类门。这些都是理论资源估算,而不是对比特币成功发动攻击的演示。
尽管如此,资源需求估算的下降,已加剧了围绕比特币长期安全性的讨论。
Project Eleven 此前给出过一份 Q-Day 预测,基准时间为 2033 年,同时还列出了从 2030 年到 2042 年不等的更早和更晚情景。
如果量子计算进展更快,比特币会怎样?
比特币使用椭圆曲线数字签名来授权交易。若量子计算机足够强大并运行 Shor 算法,理论上可以从公开密钥推导出私钥。
这一可能性已经促使外界讨论冻结易受攻击的比特币,以及引入抗量子签名系统。
这场争论还延伸到与比特币早期用户相关的沉睡持仓。币安创始人赵长鹏也讨论过通过潜在迁移流程来保护老钱包。
这些提议都不意味着现有比特币钱包目前会被谷歌的 Willow 处理器攻破。
更直接的问题是,在量子技术达到密码学相关能力之前,比特币开发者能否就一项可行的安全过渡方案达成一致。
作者
Ethan Mercer 是一名财经记者,报道加密货币、股票和全球经济。他学习经济学和金融学,后来转向市场报道,尤其关注比特币、股票、货币政策和投资者情绪。他的作品重点在于解释每日市场波动及其背后的更广泛趋势。