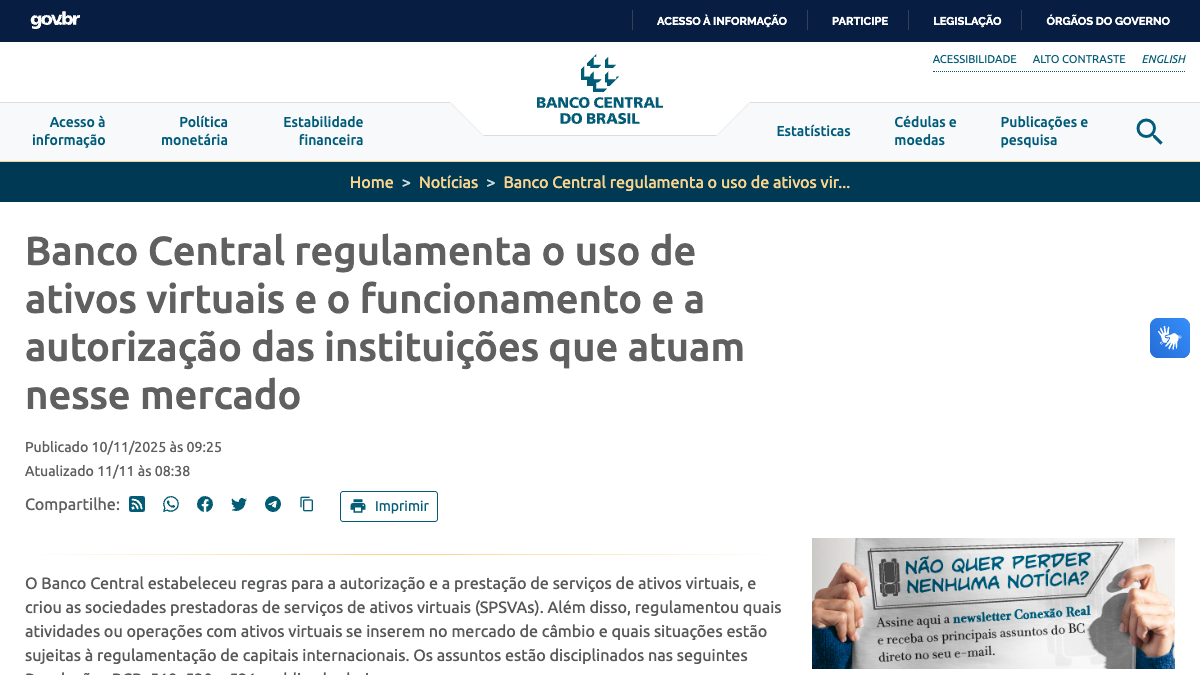


監管文件裡最有力量的一樣往往不是原則,而是一個具體的日期。巴西中央銀行的《第520號決議》規定,自2026年11月6日起,銀行、支付機構及其他受監管機構,不得為未獲巴西央行授權的虛擬資產服務實體提供或協助市場操作。交易、經紀、託管、外匯、支付賬戶和支付交易都被列入範圍。對加密平臺而言,這不是「未來可能加強監管」的訊號,而是一道已經生效的連接閘門。
央行沒有直接關閉網站,而是控制金融接口
一家公司即便還能在互聯網上展示交易頁面,如果當地銀行無法為其處理賬戶、付款、外彙或託管協作,其服務能力也會迅速受到限制。巴西的作法是将執行責任放在傳統金融機構身上:這些機構需要識別加密業務對手方是否獲得授權或處於申請流程中,並停止為不合格實體提供關鍵通道。
這種「從接口治理」的方式比逐個平台追查更具可執行性。銀行和支付機構本來就承擔客戶盡調、交易監測和反洗錢義務,監管者可以運用現有的監督體系形成壓力。對用戶來說,影響可能表現為入金、出金、支付或跨境結算方式的變化,而不一定是一夜之間看到某個應用消失。
申請中並不等於已經拿到牌照
「已申請」與「已獲批」是兩種不同的狀態。更新後的第91條將11月6日的對手方限制指向「未獲授權」的服務實體,並未將「正在申請」單列為豁免情況。因此,平台不能以「已提交資料」來代替授權狀態;用戶也應該核對中央銀行的公開信息、服務主體的名稱,以及具體業務是由誰提供的。
巴西央行在9月的調整中進一步明確,已經在運營的虛擬資產服務商應在2026年10月1日前正式提交授權申請,并改善監管數據報送。對手方限制在11月6日生效,形成申請期之後的執行節點。這個時間設計讓市場有準備窗口,也避免「無限期等待審批」成為繞開規則的藉口。
自托管錢包並不等同於非法平台
監管加密服務供應商容易被誤解為禁止個人掌握私鑰。第520號決議主要約束提供虛擬資產服務的機構,以及傳統金融機構與這些實體的業務聯繫。巴西中央銀行另規定,對來自或發往自托管錢包、等值達1萬美元或以上的虛擬資產轉賬需向金融活動控制委員會作專項報告,但這並不等於個人錢包本身被禁止。
區分這兩者非常重要。托管平台會替用戶保管密鑰,負責資產的保存、交易撮合和賬戶管理;而自托管用戶則能自己控制密鑰。這兩者在反洗錢、消費者保護和操作風險方面有著根本的差異。監管機構需要解決的問題是服務供應商的身份、資金流動路線以及責任主體的可追蹤性,而非將所有鏈上的地址都視為金融機構。
海外平台的“無國界”敘事遇到本地責任
許多加密平台以跨境運營為賣點,但用戶的銀行卡、工資、稅務和法律救濟仍依賴於具體國家。巴西的新規定要求海外實體在觸達當地金融系統時必須接受當地許可與監督。對於合規平台而言,這是一項成本,也是競爭壁壘;對於長期依賴模糊主體和多層支付通道的平台而言,其經營空間將會縮小。
本地銀行也面臨新的識別成本。集團可能使用多個法人、品牌與技術供應商,一筆支付的前臺名稱和實際的加密服務對手方未必一致。機構需要更新名單、合同和交易監測,以避免誤傷合法服務,也要防止未授權平台借殼接入。規則生效並不意味着所有執行問題同時消失。
用戶真正需要檢查的是錢從哪裡進來,又到哪裡去。
普通用戶應關注三件事:賬戶合約中的服務主體是否清楚、入金和出金是否仍由受監管機構處理、平臺是否準確披露授權狀態。若平臺突然更換收款公司、要求使用陌生第三方或把資金轉到與品牌無關的賬戶,風險往往比頁面上的高收益宣傳更值得重視。
11月6日的截止日期將巴西的加密貨幣監管從原則階段推入了實施階段。這並不承諾能消除欺詐行為,也不會替投資者判斷代幣的價值;它改變的是市場進入的權力結構。是否能夠連接到銀行、支付和外匯系統,不再僅由商業合作來決定,而是需要先經過授權和監督。加密貨幣業務仍可以創新,但「先接入、以後再解釋主體是誰」的空間正在被封閉。