

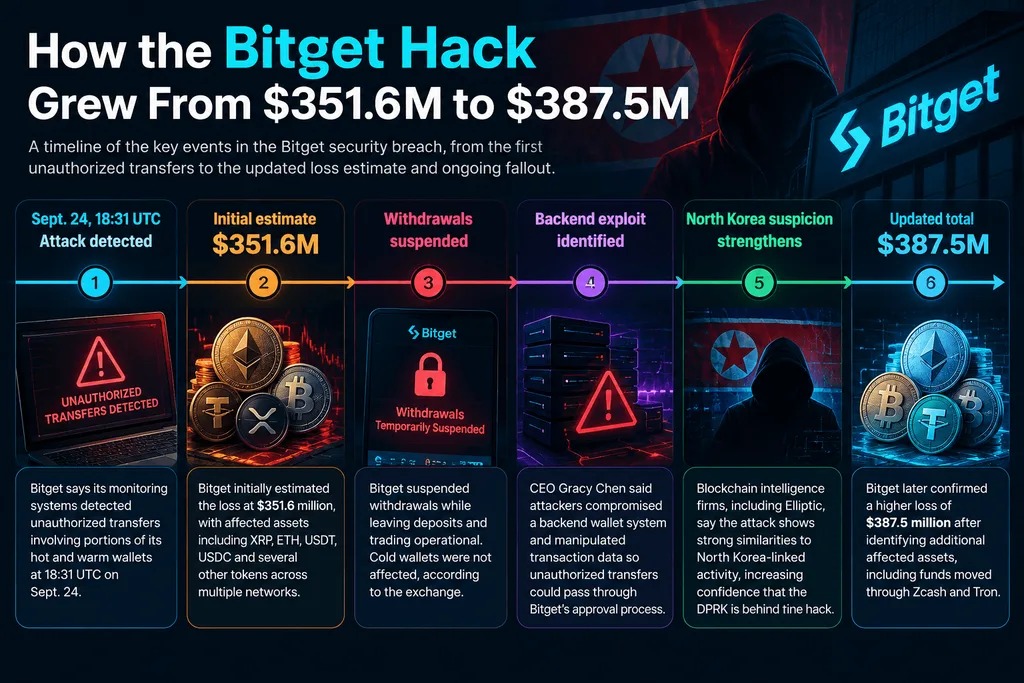
交易所於9月24日18:31 UTC 首次發現未經授權的轉賬。 Bitget 在其官方安全更新中表示,隨後的鏈上追蹤發現 Zcash 和 Tron 上還有更多受影響的資產,使確認金額增加約3590萬美元。 Bitget 強調,這一更高的數字反映的是對最初入侵事件更完整的核算,而不是第二次攻擊。
這一修正使得該事件成為迄今為止2026年公開報導中規模最大的加密貨幣盜竊案。
Bitget 黑客事件如何展開
9月24日 18:31 UTC —— 發現未經授權的轉賬。Bitget 表示,其監控系統發現涉及部分熱錢包和溫錢包基礎設施的異常轉賬。交易所最初估計損失為3.516億美元,並暫停提現,但仍允許充值和交易。公司稱冷錢包未受影響。
數小時後——提現凍結開始。用戶仍可繼續交易,但在 Bitget 審查其錢包基礎設施期間,資產無法提現。交易所表示,其超過4.64億美元的用戶保護基金足以覆蓋最初的損失。
Coinpaper 对於這次入侵的最初報導,重點關注了一個正在浮現的問題:是否是朝鮮黑客所為。
9月25日——攻擊方式變得更加明確。首席執行官 Gracy Chen 表示,攻擊者似乎侵入了後端錢包系統,並篡改了交易數據,使得未經授權的轉賬能夠通過 Bitget 的審批流程。公司稱,私鑰本身並未被盜。
9月25日——損失估計上升至3.875億美元。Bitget 补充了最初分類中遺漏的資產,包括通過 Zcash 和 Tron 轉移的資金。受影響的資產包括 XRP、ETH、USDT、USDC、ZEC、BNB、AVAX 和 TRX,分佈在多個網路上。
為何懷疑與朝鮮有關
Bitget 尚未最終確認攻擊者的身份。
不過,区块链情報公司 Elliptic 表示,基於與此前被歸因於朝鮮的活動存在基礎設施重疊,以及攻擊模式相似,此次入侵極有可能與朝鮮有關。 Elliptic 估計,這起事件使 2026 年疑似朝鮮相關的加密貨幣盜竊總額超過 10 億美元。
這將延續此前已經出現的模式。在與朝鮮有關的 Bybit 黑客事件之後,攻擊者使用了數千個地址和跨鏈轉移來增加資產追回的難度。
提現凍結如今成了用戶更關心的問題
對客戶而言,眼下最直接的問題已不再是被盜金額,而是提現何時能恢復。
Bitget 表示,漏洞已被識別並修復,不再會發生進一步的未經授權轉賬,Mandiant 和 SlowMist 正在協助調查。公司還推出了恢復獎金計劃,對成功凍結或追回資金的合格貢獻者提供 5% 的獎勵。
交易所稱,用戶餘額保持完整,保護基金可以吸收損失。
這一說法現在將接受實際運營的檢驗。下一個環節不是再次更新被盜金額,而是 Bitget 是否能順利重新開放提現,同時不會引發流動性緊張或新的安全擔憂。
與 Bybit 的對比很有參考意義。在其規模更大的 2025 年漏洞事件之後,Bybit 仍保持提現運作,隨後重建了儲備,而 Coinpaper 也持續追蹤這起 14 億美元的盜竊案是如何重塑交易所安全的。
_BJW_BOLOKA_00001__
Coinpaper 主編,負責擴展數據驅動的編輯運營;SEO 導向的發現機制;以及涵蓋加密技術、AI 和金融科技領域,以受眾為先的敘事。